Sicherheit

Ihre Personaldaten bleiben Ihre.

VKT hält Namen, Berichtslinien, Abwesenheiten und Spesenanträge. Das ist per Definition sensibel — deshalb kommt die Sicherheit aus dem Aufbau des Systems und nicht aus einem Versprechen auf einer Seite.

Mandantentrennung in der Datenschicht

Jede Tabelle trägt eine Workspace-ID, und jede Repository-Methode nimmt sie als erstes Argument. Wird sie vergessen, kommt nichts zurück statt fremder Daten. Eindeutige Schlüssel gelten je Mandant, sodass zwei Firmen dieselbe Abteilung benennen können.

Verschlüsselte Workspace-Token

Bot-Token werden mit AES-256-GCM verschlüsselt, bevor sie die Datenbank berühren, mit einem zufälligen Nonce pro Datensatz. Der Schlüssel liegt in der Umgebung, nie im Repository; ist er fehlerhaft, startet der Dienst nicht.

Rechte aus der Organisation

Admin ist kein Flag, das jemand verteilt: Es ist die Person, die die App installiert hat, oder die Spitze des Berichtsbaums. Dieselbe Prüfung entscheidet, wer unternehmensweite Summen sieht und wer Einstellungen ändert — in Slack wie im Web.

Löschen, das wirklich löscht

Aufbewahrungsfristen sind konfigurierbar. Läuft eine ab, werden Antragsinhalt, Notizen und Belegdateien gelöscht; der Datensatz behält nur Betrag, Status und Freigebende — genug für die Buchhaltung, zu wenig, um eine Person zu identifizieren.

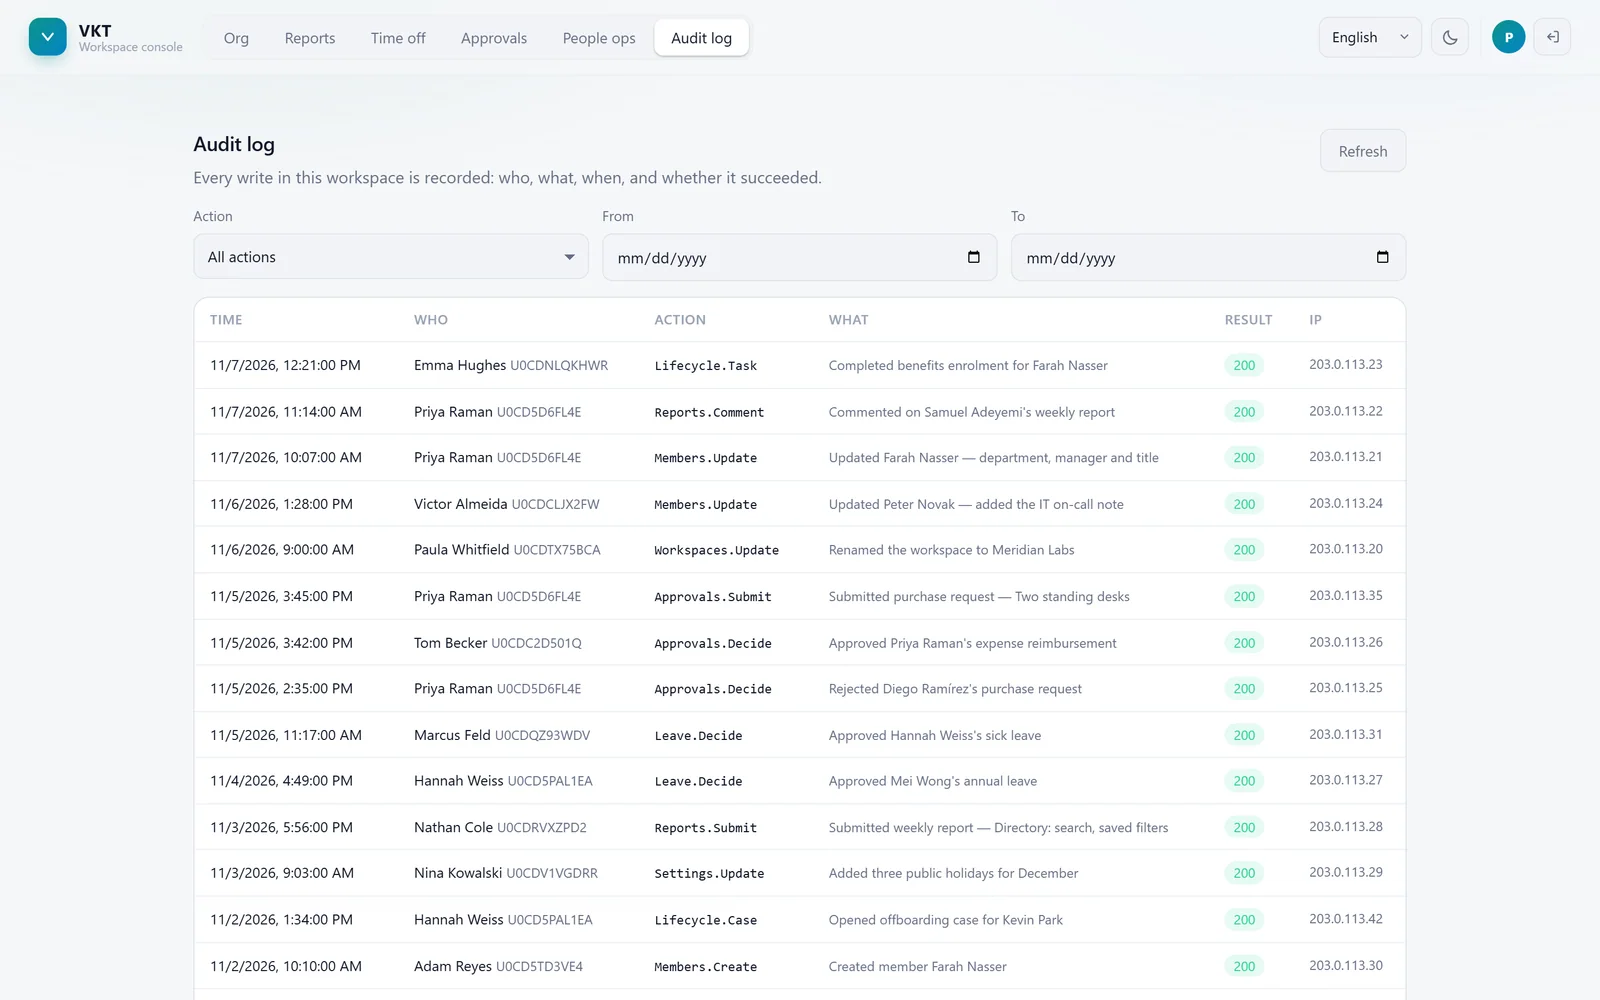
Audit-Log-Tabelle mit Person, Aktion, Ziel, Ergebnis, IP-Adresse und Zeitpunkt der letzten Änderungen.
Audit-Log Wer was geändert hat, von welcher IP-Adresse und wann.

Sicherheit

Wie wir die Details handhaben

Transport
Nur HTTPS. Der Browser erhält nie ein Slack-Token.
Sitzungen
Signiert, HttpOnly, Secure, SameSite=Lax. Sieben Tage, widerrufbar.
Anmeldung
Slack OIDC. Es wird nie ein Passwort gespeichert.
Minimalrechte
Nur die Bot-Scopes, die die installierten Module brauchen.
Anhänge
Belege sehen nur Antragsteller, Freigabekette und Admins.
Audit
Sensible Aktionen werden mit Person, Aktion und Zeitpunkt protokolliert.
Backups
Im Ruhezustand verschlüsselt, in einem rollierenden Fenster.
Datenregion
Osaka, Japan.
Unterauftragsverarbeiter
Cloudflare für Auslieferung und Schutz; die Datenbank betreiben wir selbst.
DSGVO und Auftragsverarbeitung

Für die Personaldaten in Ihrem Workspace handeln wir als Auftragsverarbeiter. Ein Auftragsverarbeitungsvertrag steht vor dem Rollout bereit, und wir dokumentieren Unterauftragsverarbeiter, Aufbewahrungsfristen und Löschverfahren auf Anfrage.

  • Auftragsverarbeitungsvertrag auf Anfrage
  • Konfigurierbare Aufbewahrung für Freigaben und Abwesenheiten
  • Anonymisierung statt unbegrenzter Speicherung
  • Export und Löschung über den Support

Sie machen ein Security-Review?

Senden Sie uns Ihren Fragebogen — wir beantworten ihn schriftlich, inklusive Architektur, Datenfluss und Unterauftragsverarbeitern.

Auftragsverarbeitungsvertrag → Unterauftragsverarbeiter →

Kontakt aufnehmen